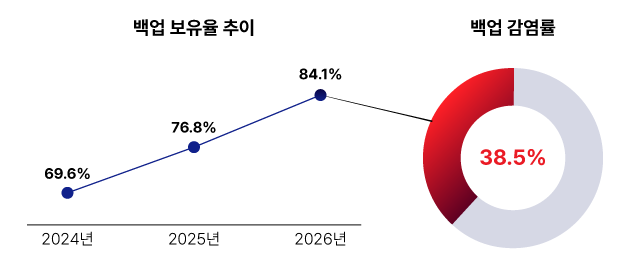
KISA가 최근 발표한 「2026년 상반기 사이버 위협 동향 보고서」에 따르면 2026년 상반기 랜섬웨어 신고 건수는 145건. 전년 동기 대비 76.8% 늘었습니다. 같은 기간 랜섬웨어 신고 기업의 백업 보유율은 84.1%까지 올라갔습니다. 그럼에도 백업까지 감염된 비율이 38.5%에 달했습니다. 대비를 했는데 왜 뚫렸을까요? 그 답을 랜섬웨어 공격의 진행 순서에서 찾을 수 있었습니다.
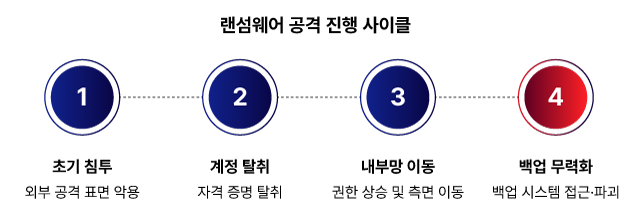
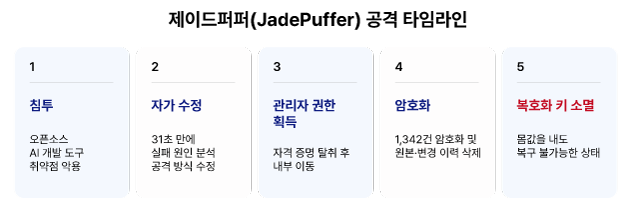
공격은 한 번에 일어나지 않습니다. 방어망을 뚫고 들어오는 시작 단계가 있고, 그다음 사내 시스템을 조용히 옮겨 다니며 권한을 확보하는 단계가 있고, 마지막에는 도망칠 곳(백업)까지 없애버리는 단계가 있습니다.
이 네 단계 중 단 한 곳만 뚫려 있어도, 나머지 세 곳이 아무리 견고해도 소용없다는 게 보고서의 지적입니다. 이 네 단계에 따라 알 수 있는, 랜섬웨어에 취약한 기업들의 특징은 무엇인지 확인해보세요!
여러 보안 솔루션이 있어도 연결이 안 되면 공격자는 그 사이를 파고듭니다. Citrix HMC는 네트워크 입구부터 엔드포인트 OS까지, 보안의 각 레이어를 하나로 연결해 빈틈을 없앱니다.
계정이 맞아도, 기기가 안전하지 않으면 소용없습니다
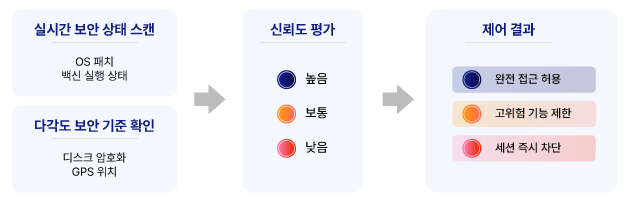
탈취된 계정으로 접속하는 기기, 패치가 밀린 OS, 백신이 꺼진 단말기 등이 내부망에 들어오는 순간, 위협은 이미 시작됐을 수도 있습니다. Citrix HMC의 App Protection과 deviceTRUST는 앱 실행 전 악성 행위를 차단하고, 기기 상태가 기준에 미달하면 접속 자체를 막습니다. 세션 중에도 상태가 바뀌면 권한이 즉시 축소됩니다.
Citrix HMC deviceTRUST
들어온 이후가 진짜 보안의 시작입니다
접속을 허용한 뒤 내부에서 무슨 일이 벌어지는지 보이지 않으면, 공격자가 돌아다니는 동안 아무도 모릅니다. uberAgent는 엔드포인트의 모든 행위를 실시간으로 수집하고 이상 징후를 감지합니다. 랜섬웨어 패턴도 탐지할 수 있어 사고 전에 차단이 가능합니다.
침투해도 아무것도 할 수 없는 환경
Unicon eLux는 읽기 전용 구조로 운영돼 OS 레벨 변조가 구조적으로 불가능합니다. 악성코드가 설치될 공간 자체가 없으니, 침투에 성공해도 흔적을 남기거나 암호화를 실행할 수 없습니다.
Citrix HMC는 기기 신뢰도 검증, 엔드포인트 행위 모니터링, OS 레벨 보안까지. 따로 놀던 보안 레이어를 하나의 플랫폼 안에서 연결합니다. 각 기능이 실제 공격 시나리오에서 어떻게 작동하는지, 그리고 지금 쓰고 계신 라이선스로 어디까지 가능한지 지금확인해보세요.